Bir iş görüşmesi yaptığınızı düşünün.
Karşınızda gayet düzgün konuşan, sorularınızı yanıtlayan, özgeçmişinde aradığınız yetkinliklere sahip bir kişi var.
Kamerası açık. Yüzünü görüyorsunuz. Sesini duyuyorsunuz. Hatta belki espri yapıyorsunuz, birlikte gülüyorsunuz.
Görüşme bitiyor. Görüştüğünüz kişiyi beğeniyorsunuz, ekibimde yer alabilir diyorsunuz.
Peki, görüştüğünüz kişinin gerçekten o kişi olduğundan ne kadar eminsiniz?
Yıllardır iş görüşmeleri yapan biri olarak, bu soruyu sormak zorunda kalacağımız günlerin geleceğini düşünür müydüm, bilmiyorum.
Ama artık böyle bir sorunumuz var.
Bir iş görüşmesi ne kadar gerçek olabilir?
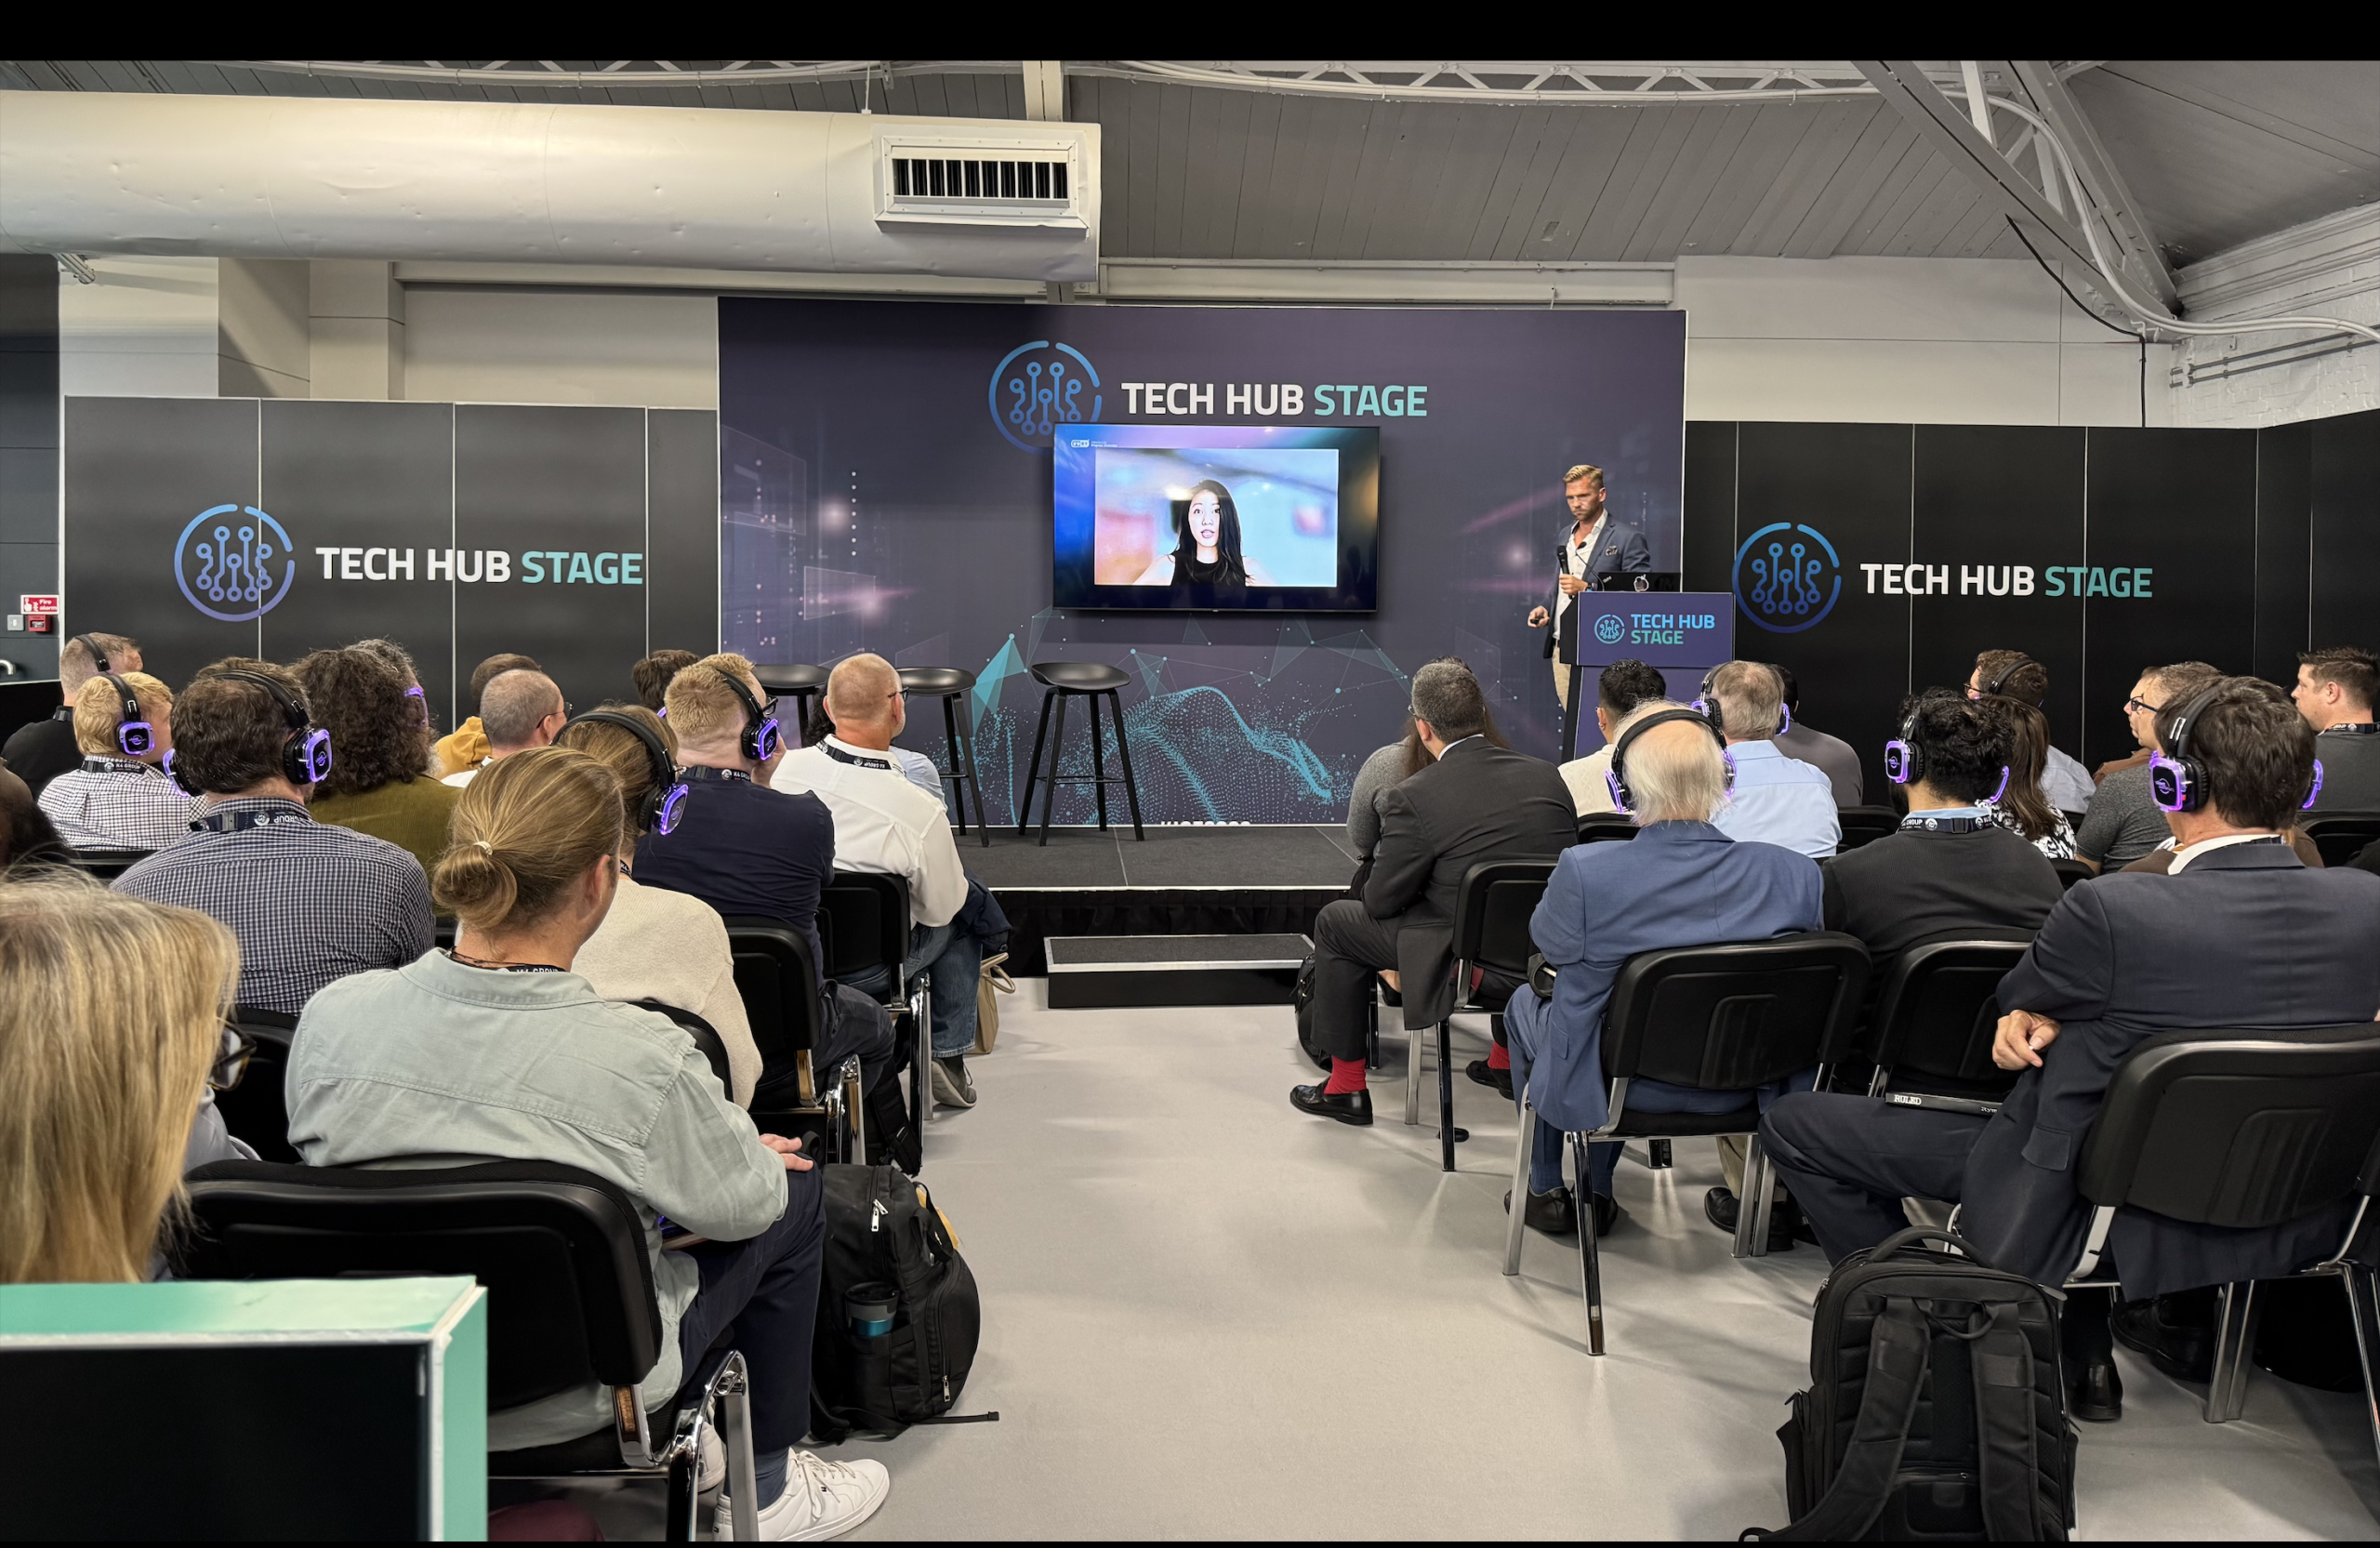
Eylül ayında Londra’daki International Cyber Security Expo’ya katıldım. Dinlediğim oturumlardan biri tabii ki insan ile ilgili olduğu için özellikle dikkatimi çekti.
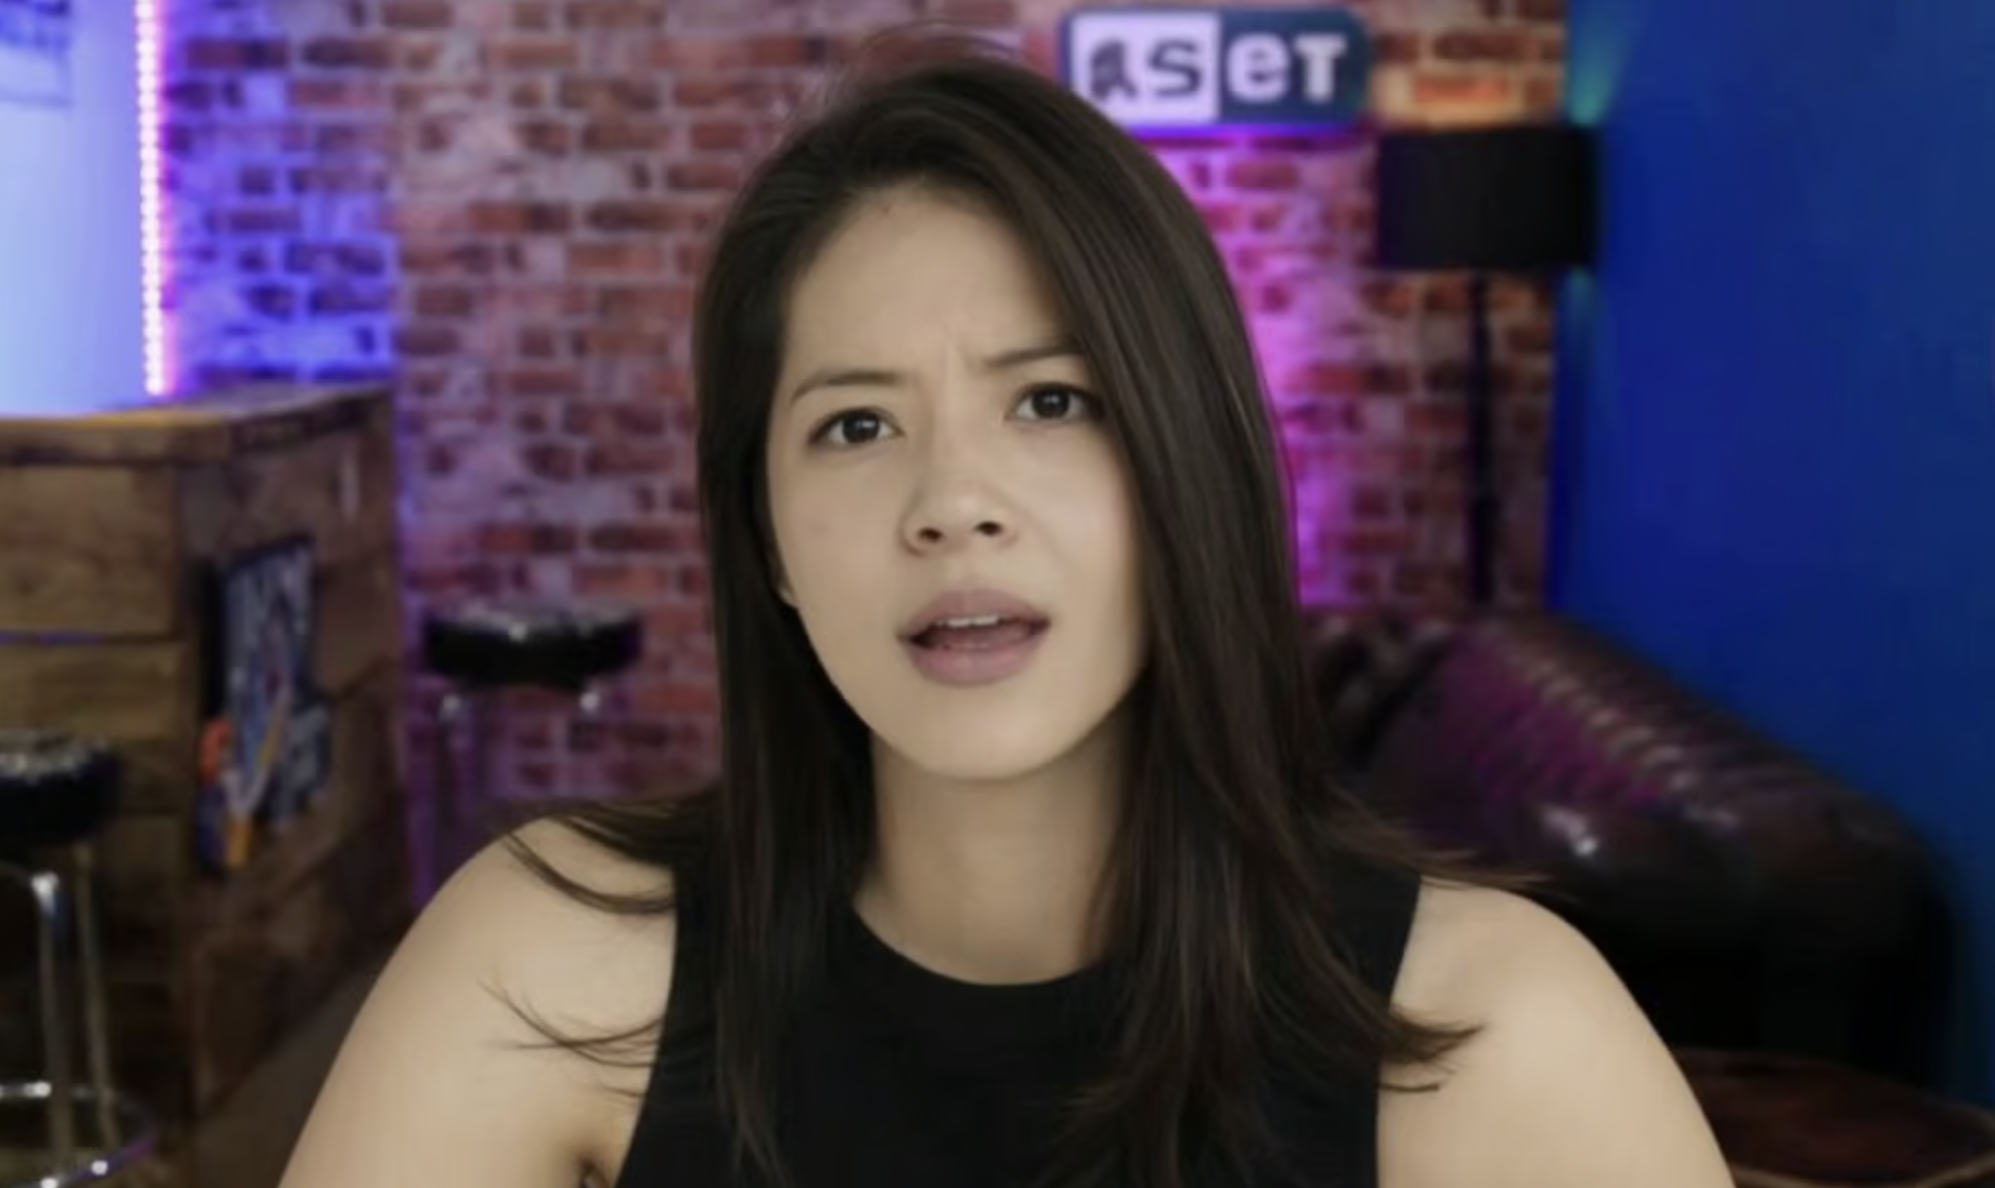
ESET’in Global Cybersecurity Advisor’ı Jake Moore, “The Deepfake Interview: Breaking In From the Inside” başlıklı sunumunda yapay zekâ ve yüz değiştirme teknolojilerini kullanarak, aslında söylediği kişi olmayan bir adayın şirketten nasıl da teklif aldığını anlattı. Jake, kadın kimliği ve görüntüsü yaratarak işe alım süreçlerine katılmıştı.
Oluşturduğu sahte aday, 262 başvurunun bulunduğu bir işe alım sürecinde iş teklifi almayı başarmıştı.
Bir düşünün.
Şirket bir işe alım süreci yürütüyor. Başvuruları inceliyor. Adaylarla görüşüyor. Değerlendirmeler yapıyor.
Ve sonunda işe almak istediği kişi, karşısında gördüğünü düşündüğü kişi olmayabilir. Hatta karşısında gördüğü kişi gerçek bile olmayabilir.
Artık işe alım süreçlerimiz aynı zamanda bir siber güvenlik meselesi.
İş hayatına güvensizlik yeni girmedi. Ancak güven meselesinin bu kadar farklı boyutlarıyla ele alınması gereken bir dönem yaşadığımızı sanmıyorum
İşe alım süreçleri büyük ölçüde güven üzerine kuruludur.
Bir kişi çalışan olarak sisteme kabul edildiğinde şirketin cihazlarına, hesaplarına, yazılımlarına ve verilerine erişim elde edebiliyor.
Dolayısıyla bu konu, yalnızca insan kaynakları ekiplerinin sahte bir adayla görüşme ihtimalinden ibaret değil.
Peki, bu kimin sorumluluğu?
Şirketlerde siber güvenlik denildiğinde genellikle sistemleri, ağları, cihazları, kullanıcı hesaplarını ve verileri korumayı düşünüyoruz.
Bunların hepsi önemli.
Ama bir çalışanın bu sistemlere erişebilmesi için önce birilerinin onu işe almaya karar vermesi gerekiyor.
İşe alım ekibi adayları değerlendiriyor.
Departman yöneticisi kiminle çalışmak istediğine karar veriyor.
İnsan kaynakları veya People Operations ekibi işe giriş sürecini yürütüyor.
Bilgi teknolojileri ekibi hesapları ve erişimleri oluşturuyor.
Siber güvenlik ekibi de bu erişimlerin güvenliğini sağlamaya çalışıyor.
Peki, bu ekiplerin her biri kendi görevini doğru şekilde yerine getirdiği hâlde şirket sahte bir çalışanı işe alırsa ne olacak?
Sorun hangi aşamada ortaya çıkmış olacak?
Belki de asıl sorun, ekiplerin kendi süreçlerine odaklanırken sürecin tamamındaki riski birlikte değerlendirmemesi.
İnsan kaynakları siber güvenliğin dışında değil. Hatta bazı durumlarda ilk savunma hatlarından biri olabilir.
Elbette herkesten şüphelenerek de işe alım yapamayız.
Burada önemli bir denge var.
Yeni teknolojiler nedeniyle her adaya şüpheyle yaklaşmak, özellikle uzaktan çalışan veya farklı ülkelerden başvuran profesyoneller için adaletsiz sonuçlar doğurabilir.
Farklı aksanla konuşmak, kamerada rahat olmamak, teknik bir bağlantı sorunu yaşamak veya alışılmadık bir kariyer geçmişine sahip olmak tek başına şüphe nedeni de olmamalı.
Üstelik uluslararası işe alımlarda zaten yeterince karmaşık süreçlerimiz var.
Bunlara bir de herkesin birbirinden şüphelendiği bir ortam eklemek istemeyiz.
Güven tek başına artık yeterli olmayabilir. Ama şüphe de işe alım stratejimiz hâline gelemez.
İhtiyacımız olan şey, daha iyi tasarlanmış ve ekipler arasında koordine edilen doğrulama süreçleri.
Ne yapabiliriz?
Bence ilk adım, işe alımın yalnızca kişileri değerlendirme süreci olmadığını kabul etmek.
Şirketler, kişilerin kimliğini hangi aşamada ve hangi yöntemlerle doğruladıklarını gözden geçirebilir.
İşe alım ekipleri, bilgi teknolojileri ve siber güvenlik ekipleriyle birlikte çalışarak özellikle uzaktan işe alımlarda karşılaşılabilecek riskleri değerlendirebilir.
İşe giriş sırasında kimlik doğrulama, cihaz teslimi, hesap oluşturma ve erişim yetkilendirme adımları birbirinden kopuk süreçler olarak ele alınmamalı.
Bir kişinin yetkinliklerini değerlendirmek başka, kimliğini doğrulamak başka bir sorumluluk.
Üstelik kimlik doğrulama uygulamalarının kişilerin mahremiyetine, kişisel verilerine ve eşit değerlendirilme hakkına da saygılı olması gerekiyor.
Peki ya günlük hayatımız?
Bu teknolojiler yalnızca iş dünyasını etkilemiyor.
Günlük hayatımızda da yapay zekâ ile üretilmiş görüntüler ve videolarla karşılaşıyoruz.
Bazen bir videoyu izlerken gerçek olduğuna o kadar inanıyoruz ki görüntünün yapay zekâ ile üretildiğini fark etmekte zorlanıyoruz.
“Anne, bu yapay zekâ!” derken bulmadığınız mı hiç kendinizi?
İşin eğlenceli tarafı bu.
Ama aynı teknolojinin bir iş görüşmesinde kullanıldığını düşününce mesele biraz değişiyor.
Çünkü iş görüşmesinin sonunda yalnızca bir videoya inanmış olmuyoruz.
Bir insanı şirketimizin parçası yapmaya karar veriyoruz.
Son bir soru
Yıllardır işe alım süreçlerinde insanların deneyimlerini, yetkinliklerini, iletişim becerilerini ve güvenilirliklerini değerlendirmeye çalışıyoruz.
Şimdi bunlara yeni bir sorumluluk daha ekleniyor: Karşımızdaki kişinin gerçekten kim olduğunu doğrulamak.
Ama bu sorumluluk yalnızca işe alım uzmanlarının omuzlarına bırakılamaz.
İnsan kaynakları, işe alım yöneticileri, bilgi teknolojileri ve siber güvenlik ekiplerinin birlikte düşünmesi gerekiyor.
Çünkü bazen herkes kendi işini doğru yapabilir.
Ama süreçlerin arasında kalan bir boşluk, bütün şirketi etkileyebilir.
Peki, herkes kendi sürecini doğru uyguladığı hâlde sahte bir çalışan şirkete girebildiyse, bu kimin hanesine bir hata olarak yazılır?
Kaynaklar
- Microsoft Security Blog — Detection strategies for cloud identities against infiltrating IT workers
- Jake Moore — The Deepfake Interview: Breaking In From the Inside, International Cyber Expo, Londra, 29 September 2026
- Fotoğraf Kaynak https://www.hcamag.com/ca/news/general/she-beat-261-applicants-for-the-job-she-wasnt-real/578317
